
角色与权限
为什么需要角色
平台同时服务管理层、业务人员、分析师、建模人员、数据管理员和系统管理员。不同角色看到的菜单、按钮、数据范围和 AI 能力不同,目的是让“该看的人看得到,该改的人才能改”。
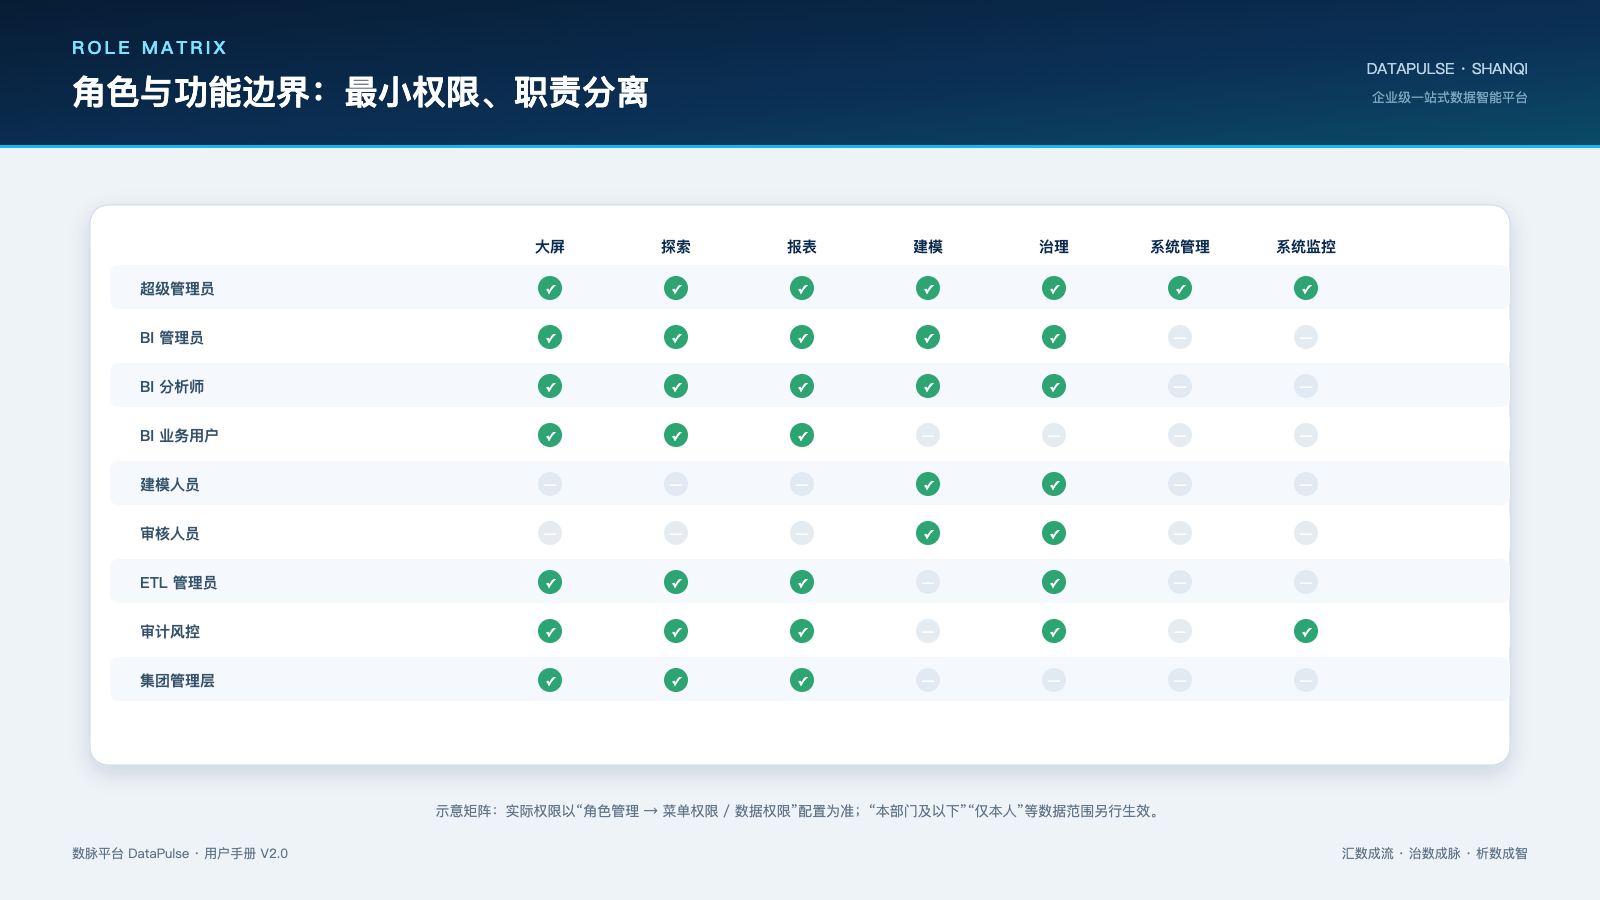
图 3-1 按职责划分的典型角色与访问边界
六类典型角色
| 角色 | 日常任务 | 典型菜单 | 关键限制 |
|---|---|---|---|
| 集团管理层 | 看经营、看趋势、看异常 | 首页、大屏展示、仪表盘 | 以只读为主,不修改模型 |
| 业务用户 | 查看授权报表、提出分析问题 | 智能报表、AI 对话分析 | 只访问授权数据范围 |
| BI 分析师 | 建看板、查数据、做分析 | 仪表盘、数据集、SQL 工作台 | 只读 SQL,不直接改业务库 |
| 建模人员 | 维护字典、模型和业务链路 | 业务建模中心 | 提交后需独立审核 |
| 数据管理员 | 接数、加工、调度、质量管理 | 数据治理中心 | 凭据不显示明文,操作留痕 |
| 系统管理员 | 用户、角色、菜单、参数与监控 | 系统管理、系统监控 | 高风险操作需谨慎并保留审计 |
看不到菜单或按钮怎么办
看不到菜单通常表示角色没有菜单权限;看得到菜单但不能操作通常表示缺少按钮权限;能打开看板但数据为空还可能是数据范围或行级权限限制。请联系系统管理员,并提供账号、目标菜单、操作时间与提示信息。
安全原则
- 最小权限:只授予完成工作必需的菜单与数据范围。
- 职责分离:提交人不能审核自己的建模成果。
- 只读接入:分析查询使用只读账号,不能修改业务库。
- 全程留痕:用户、时间、动作、对象和结果均可审计。